
Autenticação de dois fatores: por que app autenticador é mais seguro que SMS?
Na autenticação de dois fatores, apps como Google Authenticator geram códigos no próprio aparelho e eliminam riscos de clonagem de chip que tornam o SMS vulnerável
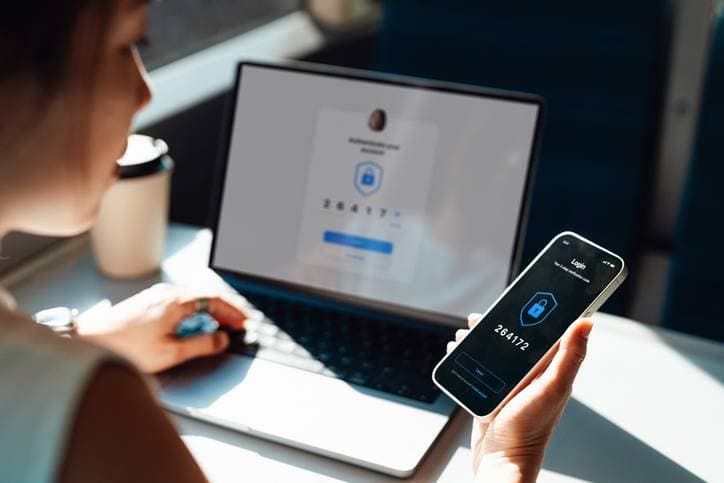
RESUMO | A autenticação de dois fatores (2FA) por SMS perdeu o status de método confiável a partir do momento em que os golpes que clonam o número de telefone ou o SIM ganharam força. Apps autenticadores como Google Authenticator, Microsoft Authenticator e Authy geram códigos direto no celular, sem depender da operadora, e eliminam o risco de golpes por clonagem de chip (SIM swap). A migração pode ser feita conta por conta, começando pelo e-mail principal.
A autenticação de dois fatores (2FA) existe para impedir que uma senha vazada dê acesso total a uma conta. Antes, o método mais popular era o de verificação por SMS, que não só dependia da rede da operadora, como também corria o risco de ter aquela rede clonada por golpistas.
Em julho de 2025, o NIST (National Institute of Standards and Technology), referência global em padrões de segurança digital, reclassificou o SMS como "autenticador restrito" na revisão 4 do documento SP 800-63B. Isso significa que, para sistemas que exigem nível de garantia moderado (AAL2) — bancos, corretoras, serviços governamentais —, o código por mensagem de texto já não é considerado suficiente como fator primário. Foi nesse contexto que os aplicativos autenticadores como Google Authenticator, Microsoft Authenticator e Authy resolvem o problema ao gerar códigos de seis dígitos direto no aparelho, sem tráfego pela rede móvel.
Por que o SMS não é seguro para autenticação de dois fatores?
O SMS carrega vulnerabilidades que não dependem do comportamento do usuário. A mais explorada é o SIM swap (clonagem de chip), em que o criminoso convence a operadora — por engenharia social ou por dados vazados— a transferir o número da vítima para um novo chip. A partir daí, todos os códigos de 2FA enviados por mensagem vão para o golpista.
O FBI registrou 982 reclamações de SIM swap nos Estados Unidos em 2024, com prejuízos de cerca de US$ 26 milhões. No Reino Unido, a Cifas reportou um aumento de mais de 1.000% nas trocas de chip não autorizadas no mesmo período.
Além do SIM swap, a infraestrutura de sinalização das operadoras (protocolo SS7) permite a interceptação de mensagens em trânsito. E mesmo serviços que oferecem métodos mais fortes costumam manter o SMS como opção de recuperação de conta — se o atacante controla o número, ele consegue burlar a proteção principal. Em dezembro de 2024, CISA e FBI emitiram orientação conjunta recomendando não usar SMS como segundo fator.
Como funcionam os apps autenticadores?
Apps autenticadores usam o padrão TOTP (Time-Based One-Time Password). O código de seis dígitos é gerado no aparelho a cada 30 segundos, com base em uma chave secreta compartilhada entre o app e o serviço no momento da configuração. Nenhum dado trafega pela operadora, o que elimina o vetor de SIM swap e torna o código independente de sinal de celular ou de internet.
Os três apps mais usados em 2026 têm características distintas:
- Google Authenticator: o mais simples. Interface direta, backup na nuvem vinculado à conta Google desde 2023, compatível com iOS e Android. É o app mais citado em tutoriais oficiais de grandes plataformas;
- Microsoft Authenticator: além de códigos TOTP, oferece aprovação por notificação push — o usuário toca em "Aprovar" em vez de digitar seis dígitos. Tem backup na nuvem pela conta Microsoft e é o método preferencial para quem usa Microsoft 365 ou Outlook;
- Authy (Twilio): o diferencial é a sincronização entre vários dispositivos ao mesmo tempo (celular, tablet, computador), com backup criptografado próprio. Útil para quem usa aparelhos pessoal e corporativo ao mesmo tempo.
Para quem tem preocupação extra com privacidade, apps de código aberto como Aegis (Android) e Raivo (iOS) permitem backup local criptografado, sem nuvem de terceiros — mas exigem mais cuidado para não perder as chaves.
Como configurar um app autenticador?
O processo é parecido em todos os serviços que aceitam 2FA por app:
- No serviço que você quer proteger (Gmail, Instagram, banco), acesse as configurações de segurança e localize a opção de autenticação em dois fatores;
- Escolha "Aplicativo autenticador" como método;
- O serviço exibirá um QR Code na tela;
- No celular, abra o app autenticador e toque no botão de adicionar conta ("+");
- Escaneie o QR Code com a câmera do app;
- Digite o código de seis dígitos exibido no app para confirmar a vinculação;
- Salve os códigos de backup fornecidos pelo serviço — eles servem para recuperar o acesso caso você perca o celular.
Os códigos de backup podem ser guardados em um gerenciador de senhas ou impressos. Não salvá-los é o erro mais comum e o que mais gera bloqueio de conta.
Como migrar do SMS para app autenticador sem perder acesso?
A migração pode ser feita de forma gradual, conta por conta:
- Comece pelo e-mail principal (Gmail, Outlook, iCloud) — ele é a chave de recuperação da maioria dos outros serviços;
- Ative 2FA por app autenticador nesse e-mail e salve os códigos de backup;
- Em seguida, proteja redes sociais (Instagram, Facebook, X), mensageiros (WhatsApp, Telegram) e serviços financeiros (bancos, corretoras);
- Quando possível, configure dois métodos: app autenticador + códigos de backup;
- Mantenha o SMS como fallback apenas se o serviço exigir — mas evite usá-lo como fator principal;
- Revise dispositivos conectados e sessões ativas a cada três a seis meses.
Para serviços que ainda só oferecem SMS como 2FA, usar senhas longas e únicas (um gerenciador de senhas facilita) e ativar alertas de login são as melhores compensações disponíveis.
App autenticador protege contra phishing?
Códigos TOTP impedem SIM swap, mas não são resistentes a ataques de phishing em tempo real — quando um site falso captura o código no momento em que o usuário digita. Esse tipo de golpe, embora menos comum, existe e atinge tanto SMS quanto apps autenticadores.
A proteção mais forte contra phishing é a passkey (padrão FIDO2/WebAuthn), que elimina a senha e vincula a autenticação ao dispositivo físico. Em 2026, passkeys já estão disponíveis em serviços do Google, da Apple, da Microsoft e em diversos bancos digitais, mas ainda não são universais.
A recomendação prática, é a de usar passkeys quando o serviço oferecer. Caso não exista passkey, substitua o SMS por app autenticador, sem deixar de reservar chaves físicas de segurança (YubiKey e similares) para contas de alto risco.