
Bitget: nem 1% de valor roubado foi congelado e normalização levará mais 24h
Em entrevista à EXAME, CEO global da corretora disse que desconectou o sistema por onde os hackers entraram e que nenhum fundo de usuários foi afetado
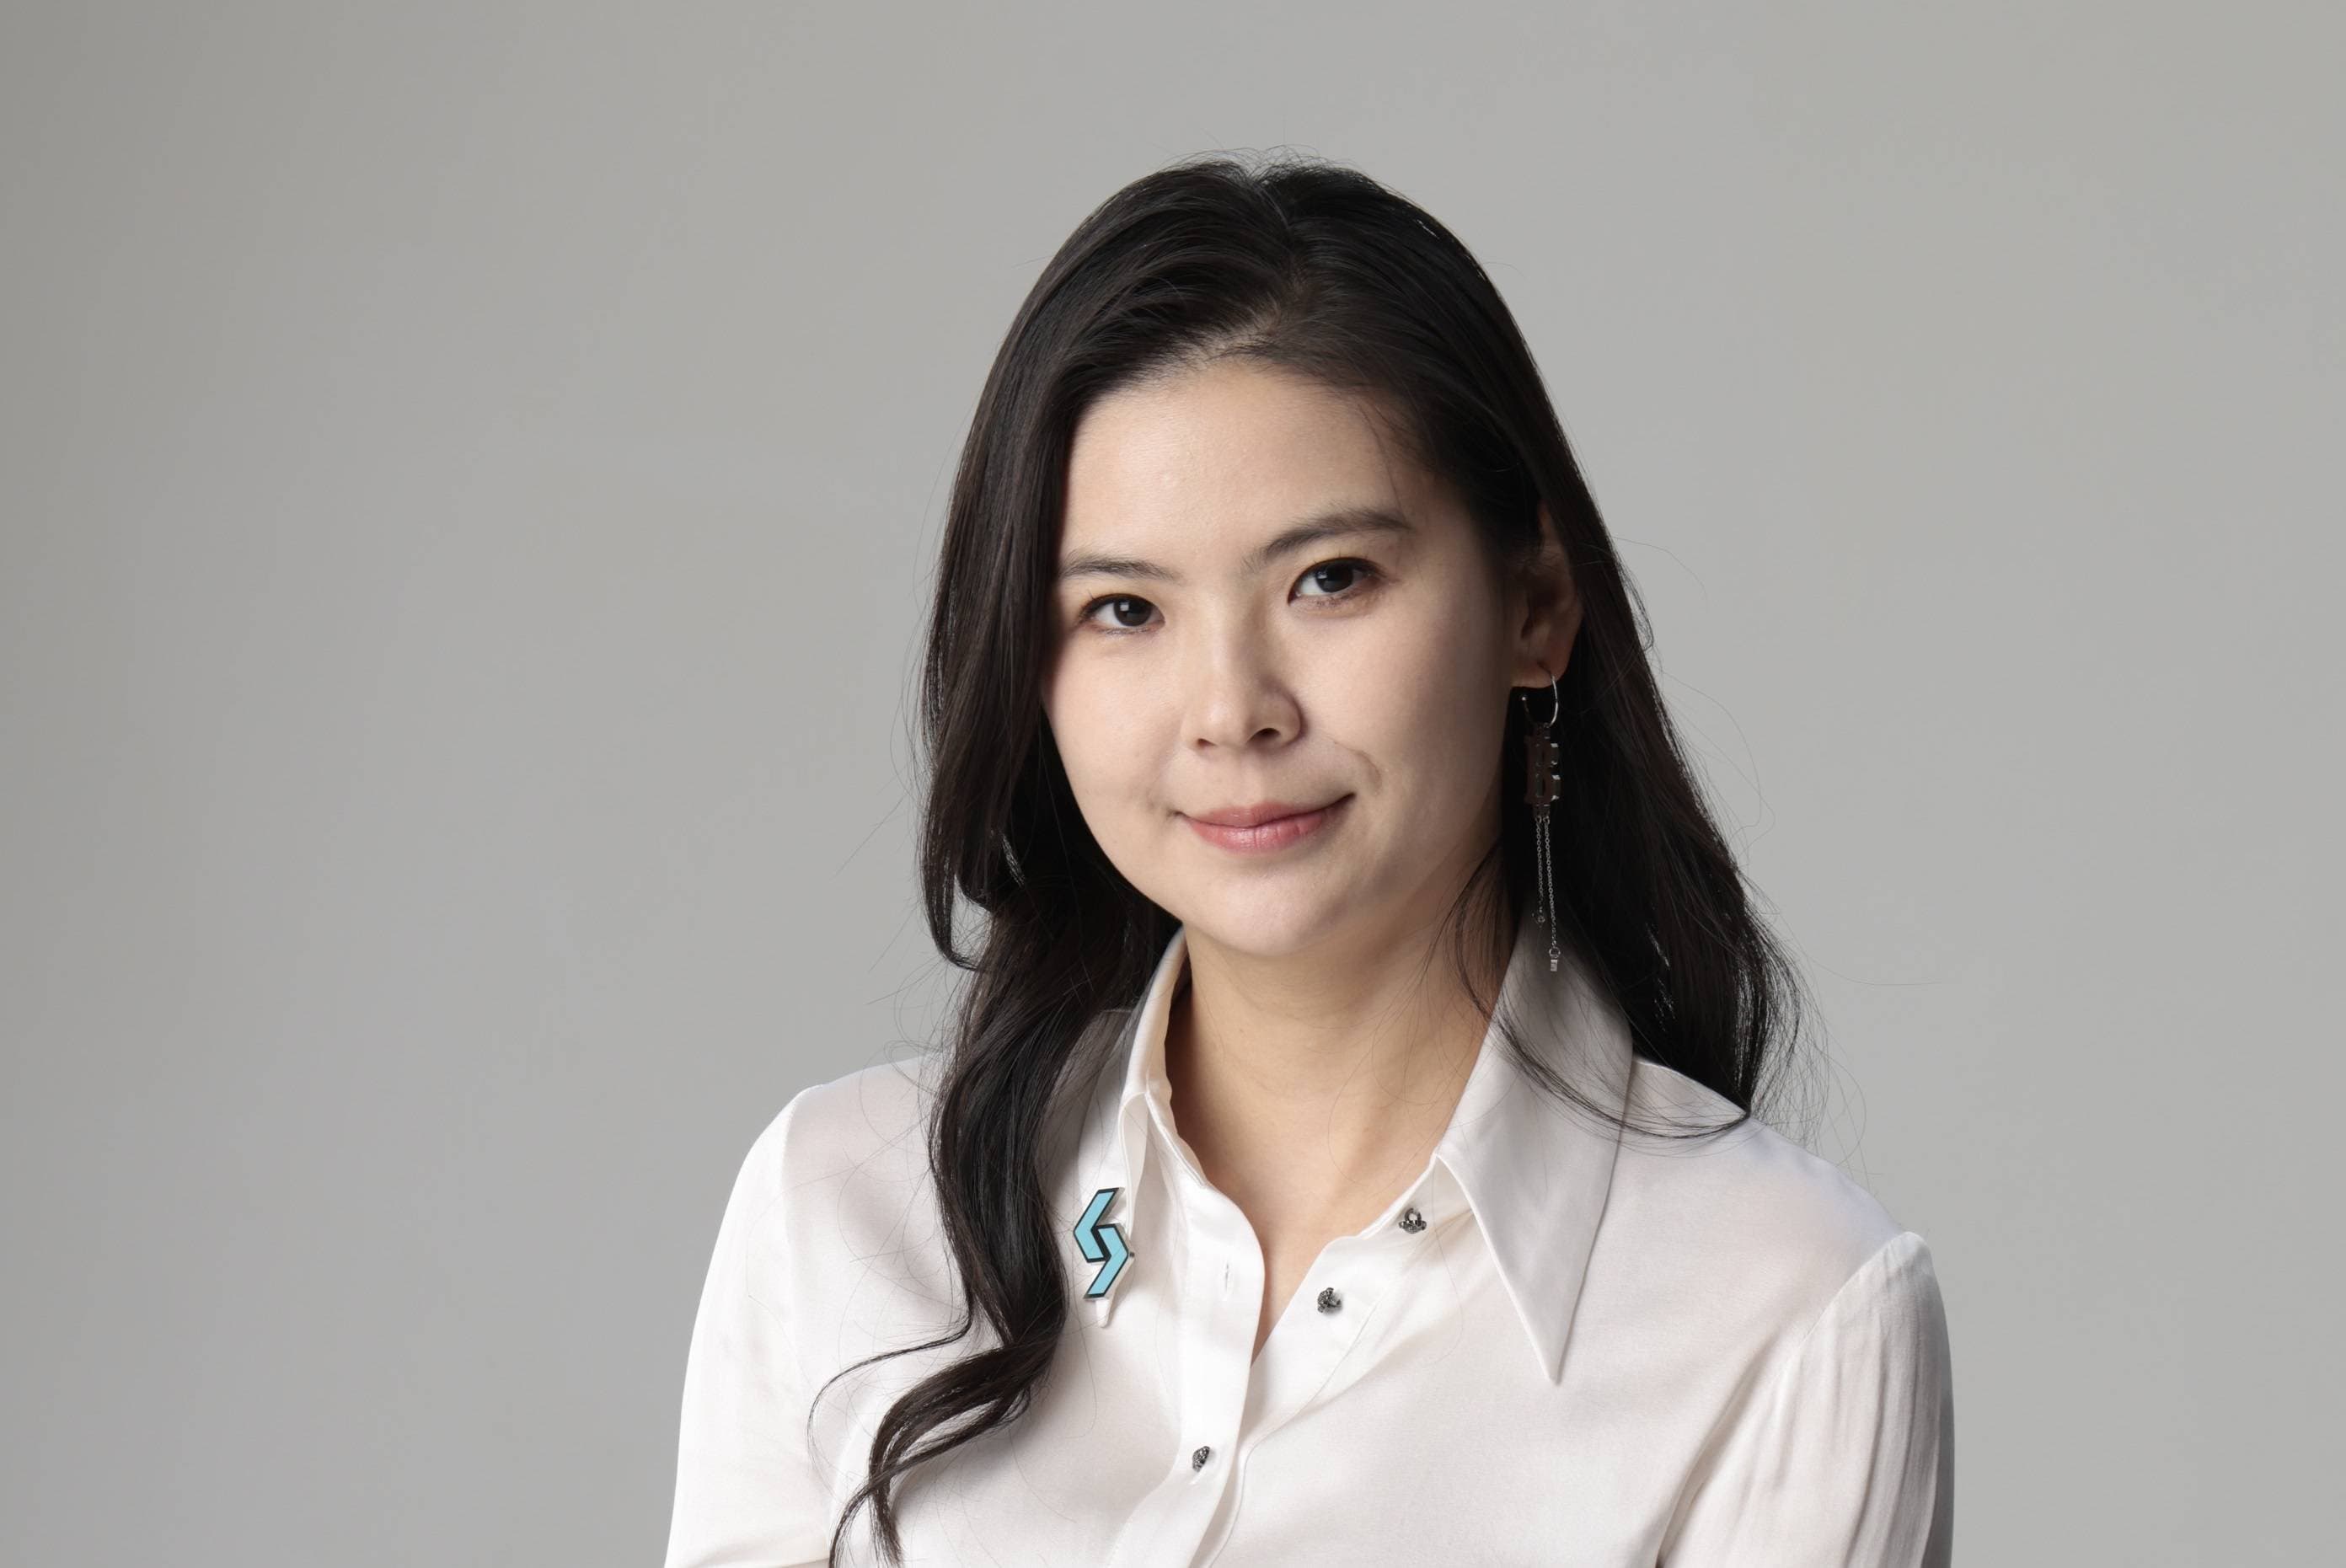
Há uma semana, a corretora de criptomoedas, Bitget, sofreu um ataque hacker no qual US$ 387,5 milhões foram roubados, no maior hack do setor de criptoativos em 2026. Agora, a CEO da empresa, Gracy Chen, afirma em entrevista à EXAME que está perto de normalizar completamente as operações, apesar da baixa perspectiva de recuperar fundos.
A Bitget trabalha com parceiros para rastrear o caminho em blockchain dos ativos roubados e lançou uma ferramenta que permite verificar o que aconteceu com os recursos. Mesmo assim, apenas US$ 1,08 milhão dos quase US$ 400 milhões desviados foi congelado com sucesso, ou seja, menos de 1%.
Chen disse que os invasores exploraram uma vulnerabilidade em um serviço de segurança de uma empresa terceira contratada pela Bitget. A executiva afirmou que esse fornecedor de tecnologia, que ela se recusou a nomear, foi notificado sobre a falha e desconectado dos sistemas da corretora."Os invasores acessaram nossos mecanismos internos por meio deste terceiro e criaram comandos fraudulentos de saques", explica Chen.
De acordo com ela, a corretora imediatamente colocou diversas áreas para resolver o problema e suspendeu todos os saques temporariamente até encontrar a origem da vulnerabilidade.
Origem dos hackers e medidas tomadas
A executiva afirmou que apesar de não ter ainda 100% de certeza, acredita que os hackers responsáveis pela invasão são da Coreia do Norte. "Muitas coisas não podemos saber, mas temos grande confiança nesta tese, porque o estilo do ataque, engenharia social e posterior lavagem de dinheiro seguiu os padrões de invasões norte-coreanas similares."
Chen disse que, depois da vulnerabilidade ser encontrada, a corretora passou a paulatinamente retomar os saques de usuários. "Na segunda-feira, liberamos os saques de bitcoin, na terça ether, e na quarta [a stablecoin] USDT, que são nossos ativos mais negociados. O restante das limitações está sendo levantado e estará totalmente normalizado nas próximas 24 horas."
Em termos de medidas de cibersegurança tomadas depois do incidente, Chen mencionou que a Bitget isolou os sistemas afetados e reiniciou credenciais. "Estamos revendo infraestrutura antes de trazermos novos terceiros. Nenhum hacker atingiu nossas chaves privadas ou cold wallets [carteiras de criptomoedas sem acesso à internet]", destacou.
A executiva comentou ainda que após a retomada dos saques em ether houve uma saída de 9.023 ETH, número que foi inferior ao fluxo de entrada de capital na criptomoeda: 9.674 ETH foram depositados na corretora desde então.
Chen garantiu que os usuários da exchange não foram afetados pelo ataque hacker e todas as perdas foram compensadas pelo fundo de reserva da empresa, que era de US$ 464 milhões antes da invasão. A empresa repôs o fundo nos últimos dias, chegando a pouco mais de US$ 300 milhões.
Bitget tenta se tornar regulada no Brasil
Por fim, a EXAME também questionou a executiva sobre o processo da Bitget para ser autorizada a operar no Brasil. O dia 30 de outubro é o prazo final para a corretora enviar o pedido de licença ao Banco Central para se tornar uma prestadora de serviços de ativos virtuais (PSAV) supervisionada pelo regulador brasileiro. Do contrário, não poderá mais atender a clientes do país.
"O Brasil é um mercado importante para nós, o mais importante na América Latina. Nossa presença aqui é de longo prazo. Ainda estamos nos comunicando com os reguladores. Tudo o que podemos dizer é que esperamos respostas."