
Enquanto Apple e Amazon disputam casas inteligentes, nem as geladeiras escapam de ciberataques
Invasão a sistemas de supermercados da França acende um alerta sobre a segurança dos objetos conectados, mercado onde a Apple apresentou novidades esta semana
RESUMO +
Entre 500 e 700 supermercados franceses das redes Carrefour, Intermarché e Monoprix sofreram, em poucas horas, um ciberataque que elevou câmaras frias a 50°C e causou prejuízos estimados em até US$ 500 mil por unidade. Segundo a agência francesa de cibersegurança ANSSI, a ação explorou vulnerabilidades em softwares de refrigeração industrial e ampliou o debate sobre a segurança de dispositivos conectados.
O número impressiona. Em poucas horas, entre 500 e 700 supermercados franceses, de redes famosas como Carrefour, Intermarché e Monoprix, foram atacados em uma ação hacker sem precedentes na Europa. Remotamente, os invasores manipularam os softwares de controle de temperatura elevando as câmeras frias para 50°C. Foram estimados prejuízos de até US$ 500 mil por unidade. Somente no caso do Carrefour, 80 lojas sofreram impacto direto.
De acordo com uma investigação preliminar da Agência Nacional de Segurança dos Sistemas de Informação da França (ANSSI), o vetor do ataque explorou vulnerabilidades em softwares de refrigeração industrial, especificamente em equipamentos e reguladores. Embora trate-se de um incidente em escala industrial, o episódio ganha tração em um momento de expansão dos ecossistemas de casas inteligentes e assistentes virtuais, reacendendo debates cruciais sobre a segurança de dispositivos conectados.
No cenário global, somente a Amazon já comercializou mais de 600 milhões de dispositivos habilitados para a sua assistente virtual. No Brasil, esse índice chega a cerca de 15 milhões de unidades ativas e utilizadas mensalmente, todo o ecossistema de automação residencial atinge aproximadamente 29 milhões de aparelhos integrados, englobando lâmpadas, tomadas, interruptores e eletrodomésticos de marcas parceiras. Enquanto a gigante do e-commerce lidera esse mercado, a Apple ocupa uma fatia mais modesta e focada no segmento premium desde a sua entrada no setor de caixas de som inteligentes.
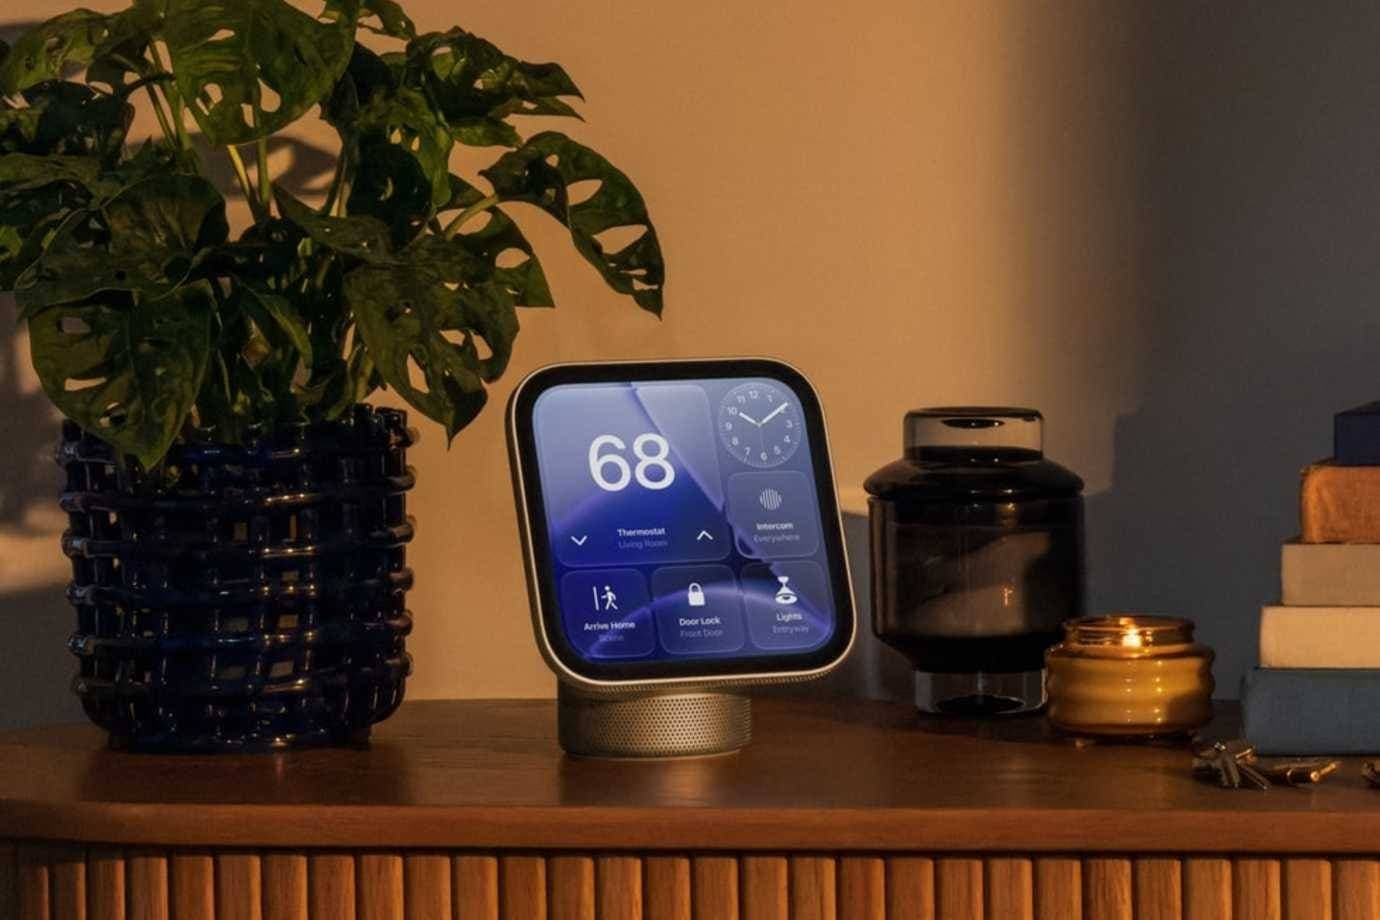
Nesta semana, no entanto, a companhia de Cupertino anunciou uma grande investida em automação residencial que inclui a chegada de sua primeira tela inteligente, a nova geração do HomePod mini, uma linha inédita de acessórios de segurança em parceria com grandes marcas e um Apple TV 4K aprimorado, todos integrados às capacidades avançadas de inteligência artificial da Siri.
Ciberataques em alta
Invasões a câmeras de segurança e dispositivos domésticos vêm crescendo, impulsionadas principalmente por vulnerabilidades estruturais e falhas humanas. Segundo dados da Palo Alto Networks, cerca de 57% dos aparelhos conectados apresentam falhas de severidade média ou alta. A dinâmica desses ataques baseia-se em varreduras automatizadas e táticas que testam em massa credenciais padrão de fábrica ou senhas reutilizadas em outras plataformas, explorando a falta de barreiras robustas de autenticação na ponta.
Com o crescimento do ecossistema de agentes de IA, esse cenário se agrava à medida que sistemas autônomos passam a interagir dinamicamente com as APIs de dezenas de aparelhos domésticos e serviços na nuvem para gerenciar rotinas diárias. Enquanto essas tecnologias automatizam tarefas com eficiência sem precedentes, elas também introduzem uma superfície de ataque muito mais complexa, onde falhas em um único modelo podem permitir que invasores assumam o controle de ambientes residenciais inteiros de forma escalável e silenciosa.
Vladimir Dashchenko, Pesquisador Sênior de Segurança da Kaspersky, explica que os sistemas modernos conectados são exemplos típicos de ambientes ciberfísicos, o que significa que podem ser monitorados e controlados remotamente, embora seu nível de segurança muitas vezes permaneça insuficiente. "Em alguns casos, os fabricantes deixam de implementar medidas básicas de proteção, como a aplicação de políticas de senhas, autenticação de dois fatores e outros controles padrão. Esses sistemas também costumam ficar expostos diretamente à internet, em vez de devidamente isolados dela".
Porta de entrada
Segundo a consultoria Shodan, mais de 4.500 desses dispositivos estão acessíveis pela rede pública, enquanto o Censys aponta aproximadamente 4.300. Os painéis de refrigeração não são os únicos exemplos: sistemas de controle de energia solar e outros ativos industriais compartilham da mesma vulnerabilidade, aumentando significativamente o risco de acessos não autorizados e interferências físicas.
Quando o assunto é o ecossistema de dispositivos conectados, os fabricantes também falham frequentemente ao não disponibilizar mecanismos eficientes para garantir a instalação de atualizações críticas de segurança. Por isso, especialistas recomendam que a proteção seja incorporada desde a etapa de projeto, evitando a exposição direta à rede, aplicando autenticação robusta e assegurando a correção de falhas em tempo hábil.
Também nesta semana, a BYD anunciou que vai trazer uma atualização importante em seus sistemas de segurança após especialistas identificarem vulnerabilidade na picape Shark. O caso ficou evidente em um teste público de falhas realizado na Austrália, onde técnicos da empresa Fortify Labs identificaram um ponto vulnerável no sistema multimídia do veículo.